Kapitel
-
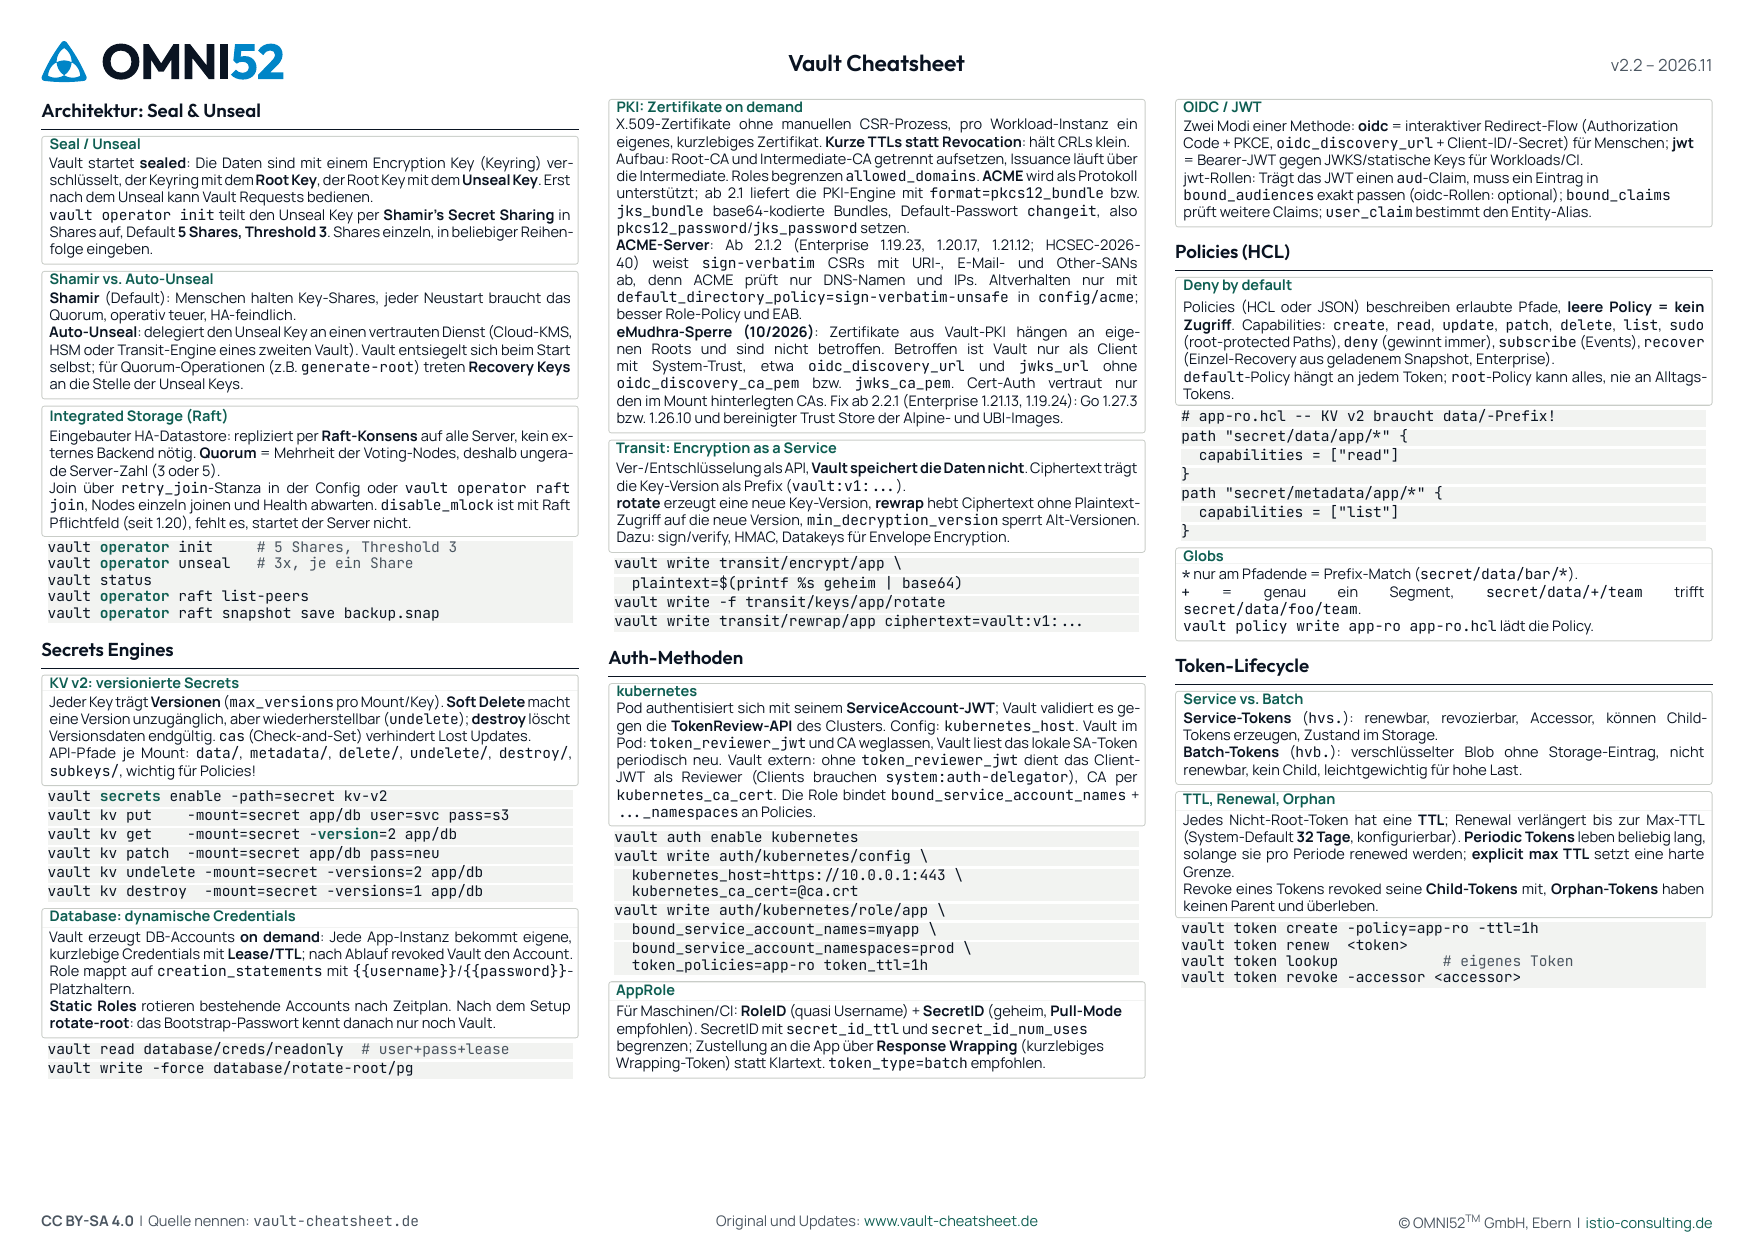
Architektur: Seal & Unseal
Wie Vault Daten über Keyring, Root Key und Unseal Key schützt, Shamir-Shares gegen Auto-Unseal sowie Integrated Storage mit Raft, Quorum und retry_join.
-
Secrets Engines
Versionierte Secrets in KV v2, dynamische Datenbank-Credentials mit Lease und rotate-root, PKI mit kurzen TTLs statt Revocation und Transit als Encryption as a Service.
-
Auth-Methoden
Kubernetes-Auth mit TokenReview und der Unterschied zwischen Vault im Pod und extern, AppRole mit Response Wrapping sowie OIDC für Menschen und JWT für Workloads.
-
Policies (HCL)
Pfadbasierte Policies mit leerer Policy als kein Zugriff, die Capabilities von create bis sudo, Wirkung von default und root sowie Globs mit * und +.
-
Token-Lifecycle
Service- und Batch-Tokens im Vergleich, TTL, Renewal bis zur Max-TTL, Periodic Tokens und warum ein Revoke die Child-Tokens mitnimmt, Orphans aber nicht.
-
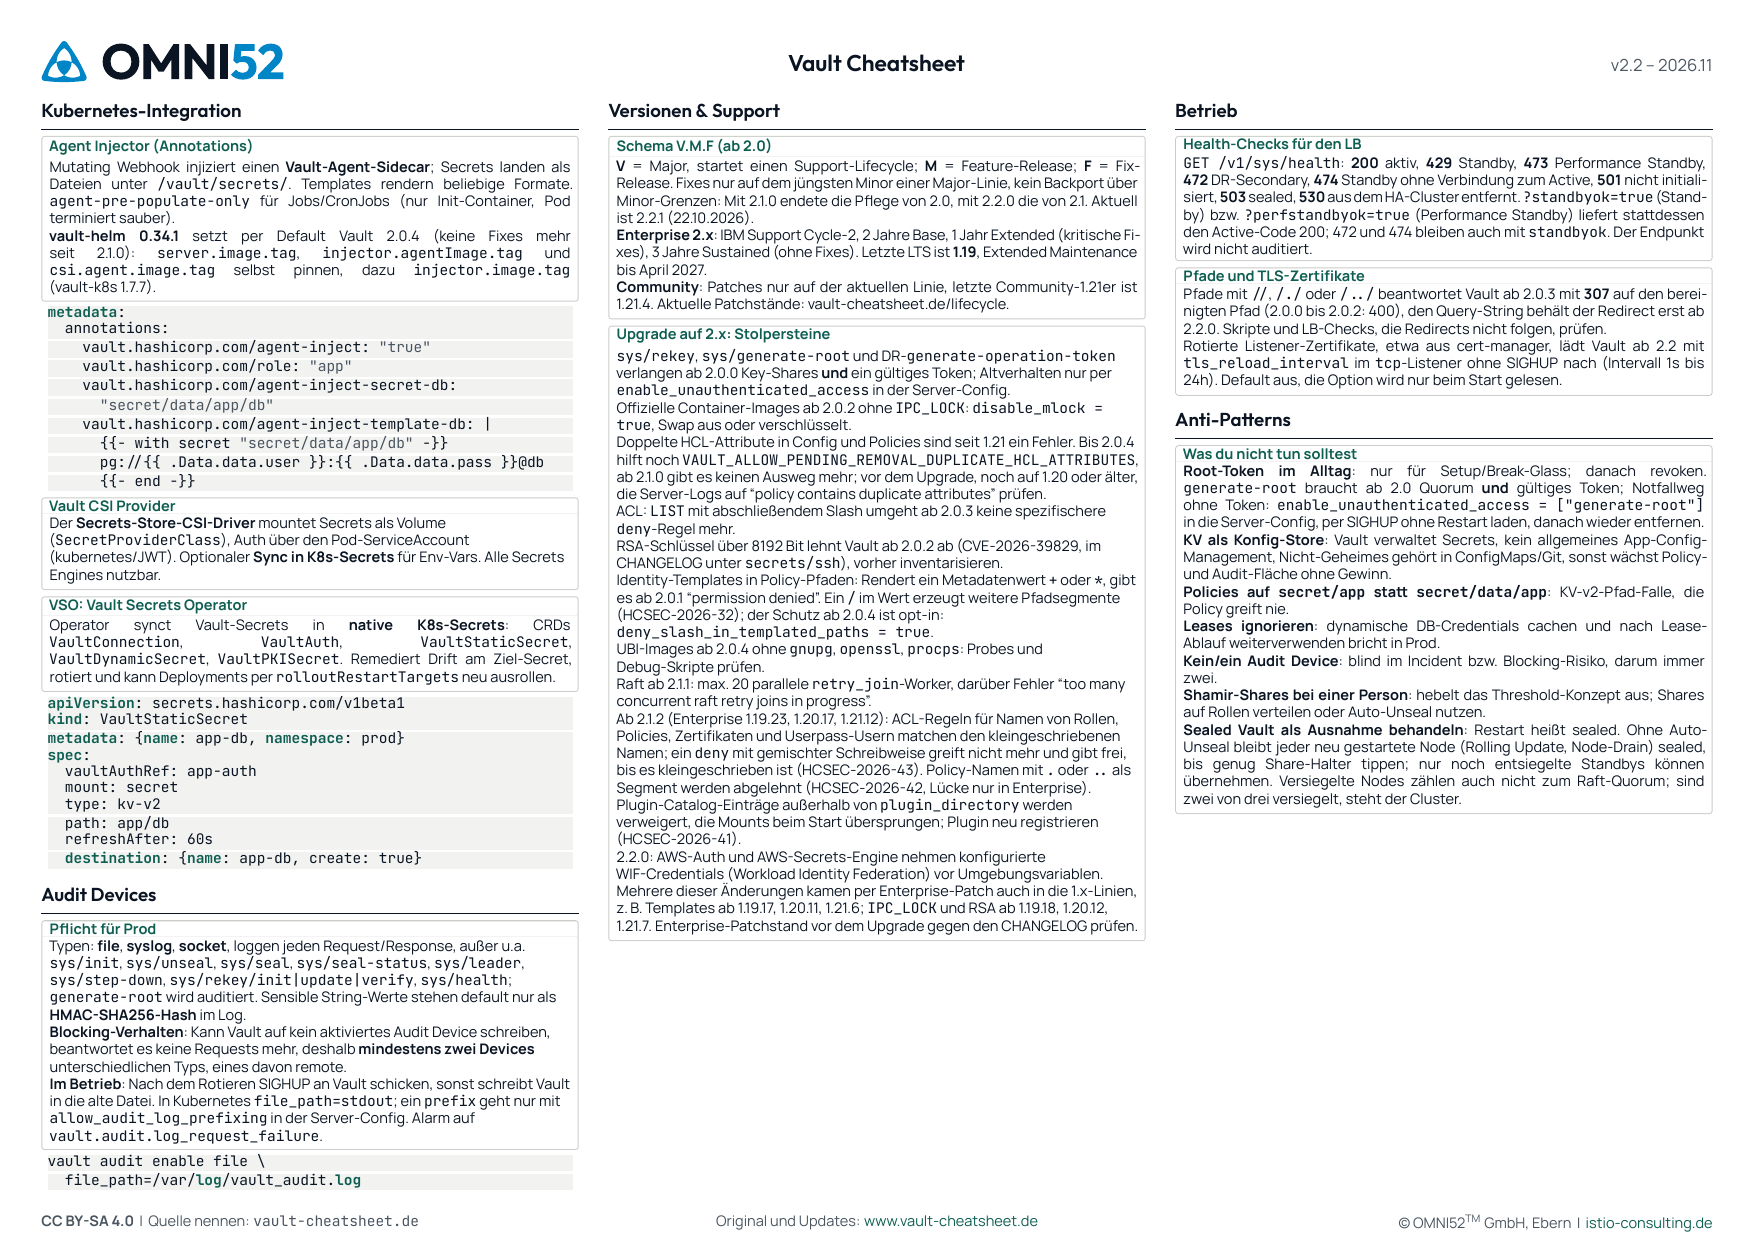
Kubernetes-Integration
Agent Injector mit Sidecar und Annotations, der CSI Provider mit SecretProviderClass und der Vault Secrets Operator mit seinen CRDs für statische, dynamische und PKI-Secrets.
-
Audit Devices
Was Audit Devices protokollieren, HMAC-Hashes für sensible Werte und warum Vault ohne schreibbares Audit Device keine Requests mehr beantwortet.
-
Versionen & Support
Das Versionsschema V.M.F ab 2.0, Support-Zyklen für Enterprise und Community und die Stolpersteine beim Upgrade auf 2.x von sys/rekey bis retry_join.
-
Betrieb
Statuscodes von GET /v1/sys/health mit standbyok, der 307 auf bereinigte Pfade seit 2.0.3 und tls_reload_interval ab 2.2.
-
Anti-Patterns
Was bei Vault im Betrieb schiefgeht: Root-Token im Alltag, KV als Konfig-Store, Policies ohne data/-Pfad, ignorierte Leases, nur ein Audit Device und Shamir-Shares bei einer Person.
Alle Kapitel auf einer Seite, zum Durchsuchen mit Strg+F und zum Drucken.
Vorschau (3 Seiten A4 quer)
PDF herunterladen
Direkter Download, keine Mail-Adresse nötig. CC BY-SA 4.0: Kopieren, Drucken und Weiterverteilen sind ausdrücklich erlaubt, solange die Quellenangabe sichtbar bleibt.
Verwandte Cheatsheets
Ebenfalls von OMNI52:
kubernetes-cheatsheet.de, Kubernetes Core
istio-cheatsheet.de, Service-Mesh-Layer (Istio in der Tiefe)
rancher-cheatsheet.de, Rancher-Management
rke2-cheatsheet.de, RKE2-Distribution
Projekt und Quellen
HashiCorp Vault wird von HashiCorp entwickelt, einem Unternehmen von IBM.
Quellcode: github.com/hashicorp/vault
Dokumentation: developer.hashicorp.com/vault/docs
Release Notes: developer.hashicorp.com/vault/docs/updates/release-notes
Important changes: developer.hashicorp.com/vault/docs/updates/important-changes
Releases: github.com/hashicorp/vault/releases
„Vault“ und „HashiCorp“ sind Marken der HashiCorp, Inc. Dieses Cheatsheet ist keine offizielle Dokumentation; maßgeblich sind die Doku und die Release Notes des Projekts.
Lizenz & Weiterverteilung
Nicht erlaubt: Logo, Marken oder den Eindruck zu vermitteln, dass der Inhalt von dir/euch stammt oder dass OMNI52 GmbH die Weiterverwendung sponsort.
Volltext der Lizenz: creativecommons.org/licenses/by-sa/4.0/deed.de.
Vault and HashiCorp are trademarks of HashiCorp, Inc. (an IBM Company). Vault is distributed under the Business Source License 1.1. OpenBao is an API-compatible community fork of Vault under MPL 2.0, hosted by the Linux Foundation. OMNI52™ is a trademark of OMNI52 GmbH (filed, not yet registered). This website is operated by OMNI52 GmbH and is not affiliated with, endorsed by, or sponsored by HashiCorp or IBM. “Vault” is used in a nominative / descriptive sense to indicate the technology this cheatsheet documents.